Audit di conformità CE: Guida operativa per il parco macchine esistente
Pubblicato il 7 agosto 2026
L’audit di un parco macchine esistente rappresenta una delle sfide più complesse per un consulente tecnico, poiché richiede di coniugare lo stato dell’arte al momento dell'immissione sul mercato con le attuali necessità di sicurezza. Spesso il consulente si trova di fronte ad asset eterogenei, privi di documentazione tecnica o soggetti a modifiche sostanziali non documentate.
La distinzione tra manutenzione, riparazione e modifica sostanziale
Il primo passo di ogni audit è discriminare se un intervento su una macchina esistente costituisca una modifica sostanziale. Secondo la Guida all'applicazione della Direttiva 2006/42/CE, una modifica che altera le prestazioni o le funzioni di sicurezza richiede una nuova procedura di valutazione della conformità.
Criteri di valutazione
Per determinare se è necessaria una nuova marcatura CE, occorre verificare se la modifica:
- Crea nuovi pericoli o aumenta il rischio esistente.
- Richiede l'aggiunta di protezioni supplementari non previste dal costruttore originale.
- Modifica il ciclo di funzionamento o la capacità produttiva in modo tale da invalidare la valutazione dei rischi originaria.
Attenzione: Anche se la macchina è datata, l'aggiunta di componenti moderni può imporre l'adeguamento ai livelli di Performance Level (PL) definiti dalla norma EN ISO 13849-1 per le nuove funzioni introdotte.
Metodologia di audit: dal rilievo alla conformità
Un audit efficace deve essere procedurale e tracciabile. Non limitatevi a un'ispezione visiva; strutturate la raccolta dati per poter redigere un Fascicolo Tecnico aggiornato, essenziale in caso di verifiche ispettive.
- Censimento e Identificazione: Verificare la presenza della targa CE, del manuale originale e della dichiarazione di conformità. Se mancanti, la macchina deve essere trattata come una "messa a nuovo" totale.
- Analisi dei Rischi (EN ISO 12100): Rivalutare i pericoli tenendo conto dell'usura e delle modifiche apportate.
- Verifiche di sicurezza elettrica: Eseguire test secondo la EN 60204-1, prestando particolare attenzione all'isolamento e al corretto funzionamento delle catene di emergenza.
- Verifiche meccaniche: Controllo dell'integrità delle protezioni (EN ISO 14120) e dei dispositivi di interblocco.
Gestione della transizione al Regolamento (UE) 2023/1230
Con l'approssimarsi della data di piena applicazione del Regolamento (UE) 2023/1230 (20 gennaio 2027), gli audit devono includere un'analisi di gap tra i requisiti della 2006/42/CE e i nuovi obblighi relativi alla cybersicurezza e all'intelligenza artificiale.
Cyber-sicurezza e software
Il nuovo regolamento pone enfasi sulla protezione contro la corruzione dei dati e le interferenze malevole. Durante l'audit, verificate se i software di controllo sono aggiornati e se l'accesso ai parametri di sicurezza è protetto da accessi non autorizzati. Questo aspetto, spesso trascurato, sarà oggetto di crescente attenzione da parte delle autorità di vigilanza.
Caso applicativo: Adeguamento di una linea di confezionamento
Immaginiamo una linea di confezionamento datata 2010 a cui è stato aggiunto un braccio robotico collaborativo nel 2024. In questo caso, l'audit deve concentrarsi sull'integrazione dei sistemi di sicurezza. Se il robot opera in zona promiscua, la valutazione deve dimostrare che il rischio di collisione è stato abbattuto a un livello accettabile mediante limitazione di forza e potenza, documentando ogni calcolo nel fascicolo tecnico.
Come farlo con CEPilot
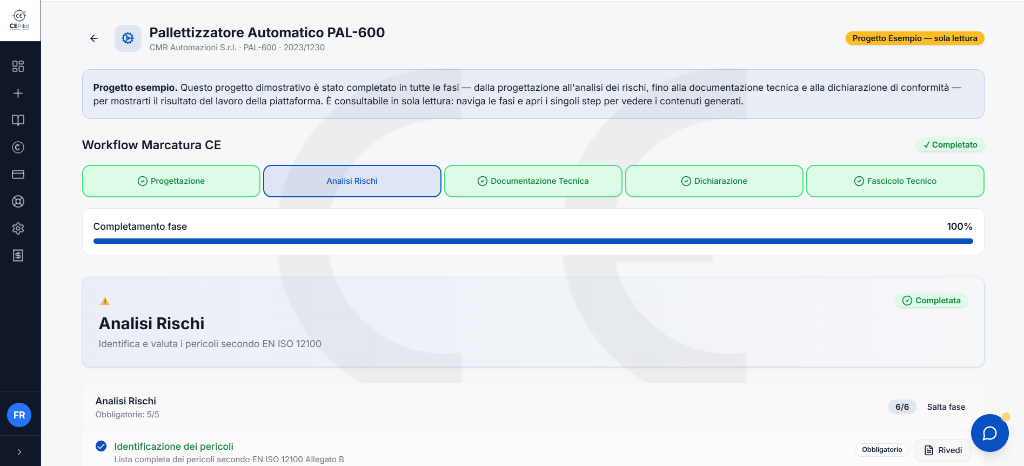
La gestione documentale di un intero parco macchine richiede rigore per evitare dispersione di informazioni. La funzionalità di generazione del fascicolo tecnico di CEPilot permette di aggregare automaticamente tutta la documentazione raccolta durante l'audit in una struttura conforme ai requisiti dell'Allegato VII (2006/42/CE) e dell'Allegato IV (2023/1230), garantendo che ogni componente, test o analisi dei rischi sia sempre rintracciabile.
In sintesi
- Differenziate sempre tra manutenzione ordinaria e modifica sostanziale basandovi sulla Guida 2006/42/CE.
- Eseguite la valutazione dei rischi seguendo la EN ISO 12100, anche per macchine esistenti.
- Preparate la transizione al Regolamento 2023/1230 includendo la valutazione della cybersicurezza.
- Centralizzate la documentazione tecnica in un unico repository per ogni cliente per facilitare gli aggiornamenti futuri.