Dal 2027 cambia tutto: RESS e il nuovo Regolamento Macchine (UE) 2023/1230
Pubblicato il 21 luglio 2026
Molti costruttori si interrogano su come l'imminente transizione dalla Direttiva 2006/42/CE al Regolamento (UE) 2023/1230 impatterà concretamente sul loro lavoro quotidiano. Non si tratta solo di cambiare un riferimento legislativo, ma di integrare nuove sfide tecnologiche, come la cybersicurezza e l'intelligenza artificiale, direttamente nei requisiti essenziali di sicurezza.
Cosa cambia tra 2006/42/CE e 2023/1230
Il passaggio principale risiede nella natura stessa del testo normativo: il Regolamento è direttamente applicabile senza necessità di recepimento nazionale, garantendo una maggiore uniformità. Dal punto di vista tecnico, l'Allegato III del Regolamento sostituisce l'Allegato I della Direttiva, integrando i RESS.
Le modifiche più rilevanti riguardano l'inclusione di aspetti legati alla protezione contro la corruzione e ai rischi legati alle interazioni uomo-macchina basate su software. Non stiamo parlando di una rivoluzione, ma di un allineamento necessario all'evoluzione tecnologica dei processi industriali moderni.
Focus sui RESS: La nuova gestione dei rischi
La valutazione dei rischi rimane il pilastro fondamentale (EN ISO 12100). Tuttavia, con il nuovo Regolamento, la documentazione deve esplicitamente coprire il rischio di alterazione delle prestazioni di sicurezza dovuto a minacce informatiche, intenzionali o meno.
La Cybersecurity nel Fascicolo Tecnico
Non è più possibile ignorare la sicurezza software. Se la macchina è connessa, il costruttore deve dimostrare che il software non compromette le funzioni di sicurezza previste dal RESS 1.1.9. Questo significa che il fascicolo tecnico dovrà contenere, oltre ai calcoli di Performance Level secondo la EN ISO 13849-1, anche un'analisi della resilienza del sistema di controllo.
Attenzione: La mancata valutazione dei rischi di cybersicurezza può invalidare la dichiarazione di conformità, rendendo il dispositivo non conforme per l'immissione sul mercato europeo dopo il 20 gennaio 2027.
Documentazione e marcatura: Cosa aggiornare
La dichiarazione UE di conformità deve ora fare esplicito riferimento al Regolamento (UE) 2023/1230. È fondamentale verificare che la targa CE e la documentazione tecnica siano allineate ai nuovi obblighi, specialmente per quanto riguarda le informazioni sulle modalità di installazione e manutenzione, che ora richiedono dettagli più stringenti sulla sicurezza digitale.
Caso applicativo: Macchina interconnessa
Immaginiamo una linea di assemblaggio robotizzata. Secondo la 2006/42/CE, ci si concentrava sulla protezione meccanica e sull'arresto di emergenza. Con il 2023/1230, il costruttore deve documentare che il software di controllo remoto non sia accessibile a soggetti non autorizzati, garantendo che le funzioni di sicurezza (es. il monitoraggio delle barriere fotoelettriche) non vengano disabilitate via web.
Come farlo con CEPilot
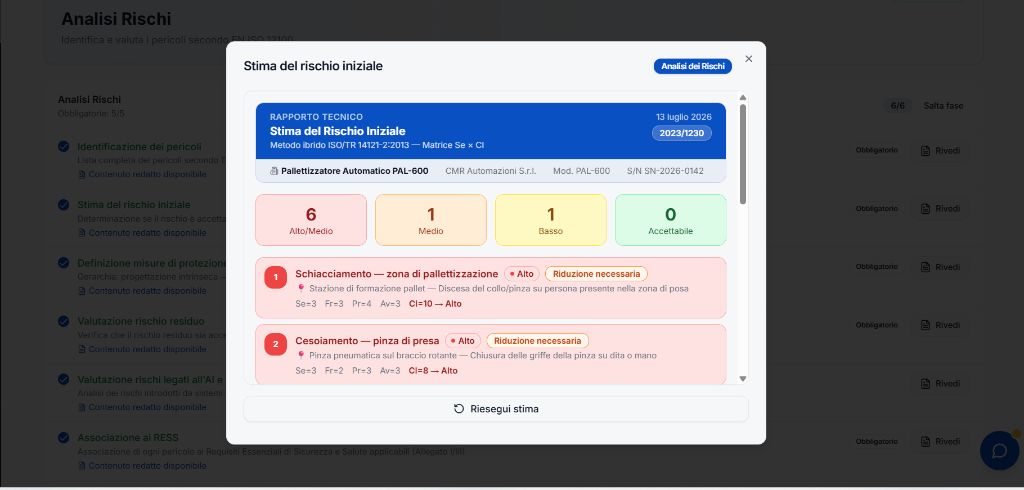
La piattaforma CEPilot semplifica radicalmente l'adeguamento normativo grazie al modulo di valutazione dei rischi. Il wizard integrato guida il costruttore attraverso l'identificazione dei pericoli, includendo criteri specifici per la sicurezza digitale, garantendo che ogni RESS sia soddisfatto e documentato in modo sistematico.
In sintesi
- Verifica la conformità dei software di sicurezza entro il 20 gennaio 2027.
- Aggiorna i modelli della dichiarazione UE di conformità seguendo l'Allegato V del Regolamento.
- Integra la valutazione dei rischi di cybersicurezza nel tuo fascicolo tecnico.
- Rivedi le istruzioni per l'uso per includere le nuove indicazioni operative e di sicurezza digitale.