Regolamento Macchine 2023/1230: Guida pratica ai nuovi RESS e sfide per il costruttore
Pubblicato il 18 settembre 2026
Il passaggio dalla Direttiva 2006/42/CE al Regolamento (UE) 2023/1230 non è un mero cambio formale, ma richiede un approccio proattivo alla sicurezza delle macchine. Molti costruttori si interrogano su come gestire tecnicamente le nuove prescrizioni inerenti alla cybersecurity e alle macchine con evoluzione dell'intelligenza artificiale.
Le novità sostanziali nei RESS
Il Regolamento (UE) 2023/1230 introduce aggiornamenti significativi nei Requisiti Essenziali di Sicurezza e Salute (RESS) presenti nell'Allegato III. Mentre l'architettura generale rimane familiare, l'attenzione si sposta verso nuove tecnologie.
Cybersecurity e protezione del software
Uno dei cambiamenti più rilevanti riguarda la resilienza contro la corruzione e l'accesso non autorizzato. Il RESS 1.1.9 impone che il software della macchina debba essere progettato per essere sicuro. Non si tratta solo di bug, ma di garantire che la macchina non diventi un punto di ingresso vulnerabile nella rete aziendale.
Integrazione di macchine evolutive
Il Regolamento affronta il comportamento delle macchine che apprendono. Se la vostra progettazione include algoritmi di machine learning, il RESS 1.2.1 richiede che il sistema sia prevedibile e che le modifiche al comportamento della macchina non pregiudichino la sicurezza durante il ciclo di vita operativo.
Valutazione dei rischi: cosa cambia davvero?
La valutazione del rischio, pilastro fondamentale della EN ISO 12100, deve ora integrare nuove minacce esterne. In passato, la protezione era prevalentemente meccanica ed elettrica (EN 60204-1, EN ISO 13849-1).
Oggi, l'analisi deve includere scenari in cui la connettività della macchina può essere compromessa. Se il PLC gestisce funzioni di sicurezza tramite rete Wi-Fi o industriale, la valutazione deve includere la robustezza del protocollo di comunicazione contro manomissioni deliberate.
ATTENZIONE: Il fascicolo tecnico deve dimostrare la conformità ai nuovi requisiti di sicurezza informatica. Una valutazione del rischio carente su questo punto renderà la marcatura CE non conforme dopo il 20 gennaio 2027.
Documentazione tecnica: Allegato IV vs Allegato VII
La struttura del fascicolo tecnico definita nell'Allegato IV del Regolamento 2023/1230 è più stringente per quanto riguarda il controllo delle versioni del software. Non è più sufficiente documentare l'Hardware; il controllo delle versioni firmware diventa parte integrante del fascicolo.
Gestione del ciclo di vita
Ogni aggiornamento software che altera la funzione di sicurezza deve essere tracciato. Il costruttore deve essere in grado di dimostrare che le prestazioni del sistema, misurate secondo la EN ISO 13849-1 (PL) o la EN 62061 (SIL), rimangono invariate anche a seguito di update remoti o locali.
Come farlo con CEPilot
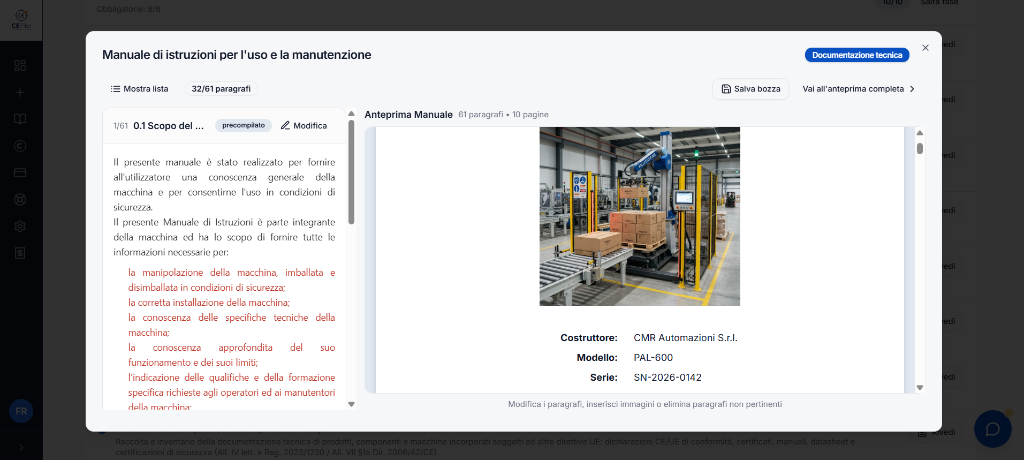
La complessità documentale del nuovo Regolamento richiede strumenti che permettano di tenere traccia delle versioni e delle modifiche tecniche. La funzionalità di redazione guidata del manuale di istruzioni di CEPilot ti supporta nella stesura dei capitoli relativi alla cybersecurity e alle istruzioni d'uso, assicurando che le avvertenze sui rischi residui siano allineate al formato richiesto dal nuovo Regolamento 2023/1230.
In sintesi
- Aggiorna le procedure di analisi dei rischi includendo i pericoli legati alla cybersicurezza.
- Documenta nel fascicolo tecnico non solo l'hardware, ma anche il controllo delle versioni del software.
- Verifica che il design della macchina rispetti i nuovi RESS sull'intelligenza artificiale e l'apprendimento automatico.
- Prepara la transizione documentale entro il 20 gennaio 2027 per evitare fermi produzione o sanzioni.
- Utilizza strumenti digitali per tracciare ogni modifica tecnica apportata alla macchina durante il suo ciclo di vita.