Software e Aggiornamenti Post-Vendita: Rischi e Responsabilità per l'Importatore
Pubblicato il 2 ottobre 2026
L'importazione di macchinari extra-UE non termina con la messa in servizio. Con l'avvento del Regolamento (UE) 2023/1230, il software è divenuto un elemento centrale del fascicolo tecnico, rendendo la gestione degli aggiornamenti post-vendita una potenziale trappola legale per chi importa e distribuisce macchine connesse.
Il software come componente di sicurezza
Nel contesto della normativa, il software non è più un elemento accessorio. Ai sensi dell'Articolo 3 del Regolamento 2023/1230, il software che determina il funzionamento di una macchina è parte integrante della stessa. Se un aggiornamento remoto (OTA - Over The Air) modifica la logica di controllo, le prestazioni o le funzioni di sicurezza, l'importatore deve porsi una domanda fondamentale: questa modifica altera il profilo di rischio originale?
La risposta definisce se l'intervento costituisce una modifica sostanziale. Se la risposta è affermativa, l'importatore, che agisce legalmente come fabbricante ai sensi dell'Articolo 16, deve procedere a una nuova valutazione dei rischi e, in alcuni casi, a una nuova procedura di valutazione della conformità.
Rischi legali e gestione delle modifiche sostanziali
L'importatore è responsabile di ogni modifica che incide sulla sicurezza. Se il produttore extra-UE rilascia un update che cambia la logica di un dispositivo di interblocco o la velocità massima operativa, l'importatore non può limitarsi a distribuire l'aggiornamento.
Quando serve una nuova marcatura CE?
È necessaria una nuova marcatura se l'aggiornamento:
- Introduce nuove funzioni pericolose non previste nella valutazione iniziale.
- Aumenta le prestazioni al di fuori dei limiti di progetto originali.
- Riduce il livello di prestazione (Performance Level - PL) del sistema di comando legato alla sicurezza (EN ISO 13849-1).
- Compromette l'integrità del sistema contro attacchi informatici esterni.
ATTENZIONE: La mancata gestione di un aggiornamento che degrada la sicurezza espone l'importatore a sanzioni pesanti da parte delle autorità di vigilanza, poiché la macchina immessa sul mercato non è più conforme al fascicolo tecnico depositato.
La sfida della documentazione tecnica
Molti importatori lamentano l'impossibilità di ottenere il codice sorgente o logiche di programmazione dettagliate dal produttore estero. Tuttavia, ai fini della conformità CE, non è necessario possedere il codice sorgente grezzo, bensì la documentazione tecnica che attesti la sicurezza funzionale del software.
È obbligatorio che il fascicolo tecnico contenga l'analisi del rischio legata alle varianti software. Se il produttore non fornisce questa documentazione, l'importatore è legalmente impossibilitato a garantire la sicurezza e non dovrebbe procedere con l'immissione sul mercato o con l'implementazione dell'aggiornamento senza un'analisi di terze parti effettuata in territorio UE.
Cybersecurity e Regolamento 2023/1230
Il nuovo Regolamento pone un'enfasi senza precedenti sulla sicurezza informatica. L'importatore è chiamato a garantire che la macchina sia protetta contro corruzione o manipolazione di dati e software. Un aggiornamento che crea vulnerabilità espone l'importatore alla responsabilità diretta, non solo come fabbricante di macchine, ma potenzialmente in base alle direttive europee sulla cybersicurezza dei prodotti.
Come farlo con CEPilot
La piattaforma CEPilot permette di gestire il fascicolo tecnico e la documentazione associata anche per macchine soggette a evoluzioni software. Attraverso il modulo di generazione della dichiarazione e del fascicolo, è possibile tracciare le versioni software e collegare le analisi di rischio specifiche per ogni aggiornamento che modifichi i parametri di sicurezza.
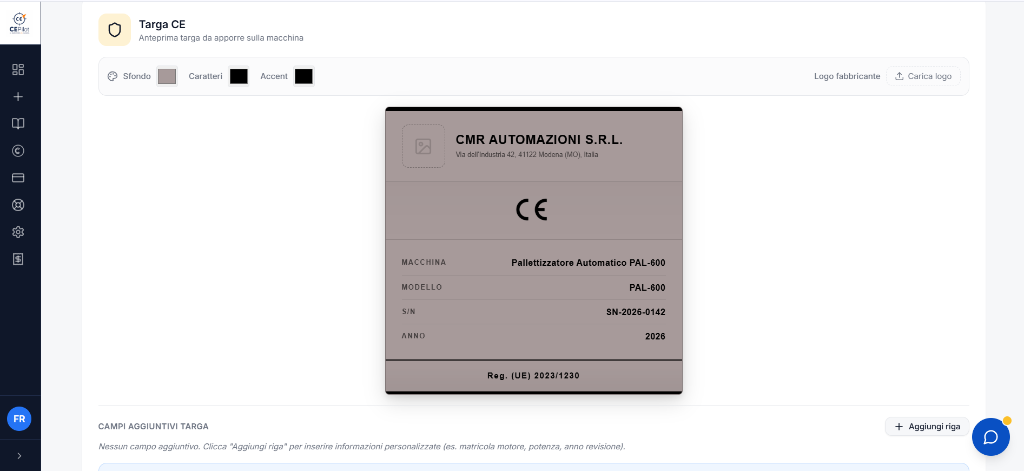
L'utilizzo di strumenti di gestione documentale strutturata garantisce che ogni modifica software sia validata dal punto di vista della sicurezza funzionale, permettendo di aggiornare il fascicolo tecnico in modo rapido e coerente, evitando di dover ricominciare l'iter di marcatura da zero per ogni piccolo intervento.
In sintesi
- Valuta sempre se un aggiornamento software incide sulla sicurezza funzionale o sulle prestazioni originali.
- Considera ogni aggiornamento che cambia le logiche di controllo come una potenziale modifica sostanziale.
- Assicurati di ricevere dal produttore estero la documentazione tecnica relativa al software, non solo il pacchetto di installazione.
- Integra la protezione contro le vulnerabilità informatiche nella tua valutazione del rischio, come richiesto dal Regolamento 2023/1230.
- Mantieni traccia di tutte le versioni software nel fascicolo tecnico per facilitare l'eventuale controllo delle autorità di vigilanza.