Software e macchine esistenti post-2027: gestire il limite tra manutenzione e nuova CE
Pubblicato il 16 ottobre 2026
La transizione dal 20 gennaio 2027 verso il Regolamento (UE) 2023/1230 sta generando incertezza tra i consulenti tecnici. L'aggiornamento del software su macchine immesse sul mercato sotto la Direttiva 2006/42/CE rappresenta una zona grigia dove la corretta classificazione dell'intervento determina l'obbligo, o meno, di una nuova marcatura CE.
Applicabilità del Regolamento 2023/1230 dopo il 20 gennaio 2027
È fondamentale chiarire che il Regolamento (UE) 2023/1230 non ha effetto retroattivo sulle macchine già immesse sul mercato prima della sua data di applicazione. Tuttavia, se dopo il 20 gennaio 2027 viene effettuata una modifica sostanziale su una macchina esistente, la macchina risultante dalla modifica dovrà essere conforme ai requisiti vigenti al momento della modifica, quindi al nuovo Regolamento.
Non si tratta di applicare il Regolamento "a tappeto" su tutto l'usato, ma di applicarlo esclusivamente alla parte della macchina interessata dalla modifica, valutando se essa sia divenuta una "nuova" macchina. La manutenzione software correttiva (bug fixing che non altera le prestazioni né la sicurezza) non innesca tale obbligo.
Aggiornamenti software e modifica sostanziale
Un aggiornamento software che introduce nuove funzioni di sicurezza o modifica radicalmente il ciclo operativo non è una banale manutenzione. Se il software controlla funzioni di sicurezza (es. nuovi algoritmi di rilevamento uomo-macchina), esso incide direttamente sui RESS (Requisiti Essenziali di Sicurezza e Salute).
Quando la modifica diventa sostanziale:
- Introduzione di nuove funzioni che aumentano le prestazioni o cambiano lo scopo previsto.
- Modifiche che richiedono una nuova valutazione dei rischi (es. nuovi rischi non coperti in precedenza).
- Interventi che portano la macchina al di fuori dei parametri originali di progetto.
ATTENZIONE: Il mero aggiornamento firmware volto a migliorare la cybersecurity o a correggere anomalie senza alterare il profilo di rischio non è, di norma, una modifica sostanziale. Tuttavia, l'onere della prova e la documentazione del perché non si tratti di modifica sostanziale ricadono sul titolare dell'aggiornamento.
Continuità della conformità post-vendita
La continuità della conformità si gestisce tramite un Audit di conformità aggiornato. Per ogni aggiornamento software post-2027, il fabbricante (o chi esegue la modifica) deve documentare l'analisi dell'impatto. Se l'aggiornamento non altera il rischio residuo, basterà un'integrazione del Fascicolo Tecnico originale.
Se invece l'aggiornamento incide sui RESS, è necessario: 1. Rieseguire la valutazione dei rischi; 2. Verificare se le norme armonizzate applicate inizialmente sono ancora valide (o se occorre fare riferimento a norme sotto il nuovo Regolamento); 3. Emettere una nuova Dichiarazione di Conformità se la macchina è stata trasformata in una nuova entità.
Il Regolamento impone la CE per ogni modifica?
Assolutamente no. Il Regolamento 2023/1230 non impone una nuova marcatura CE per ogni riga di codice modificata. La soglia discriminante rimane l'impatto sulla sicurezza: solo le modifiche che aumentano il livello di rischio o introducono nuove modalità operative soggette a pericolo impongono un nuovo iter di conformità. La discrezionalità tecnica del consulente, supportata da una documentazione metodologica rigorosa, resta l'arma fondamentale.
Come farlo con CEPilot
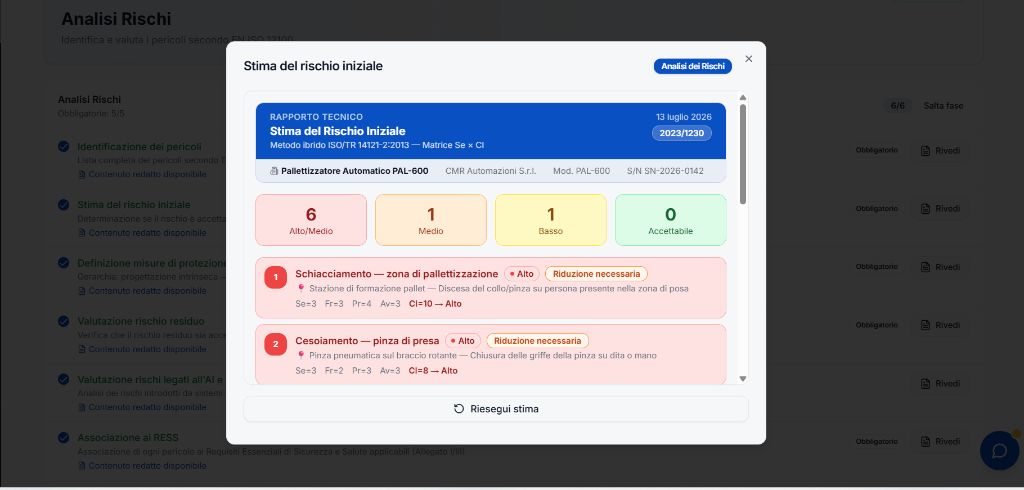
Per gestire queste situazioni, il modulo Valutazione dei Rischi di CEPilot è essenziale. Consente di creare una specifica analisi per la "macchina modificata", isolando i nuovi pericoli introdotti dall'aggiornamento software dai restanti pericoli gestiti nella documentazione originale. In questo modo, il consulente può generare un report di analisi dell'impatto che giustifica scientificamente la classificazione dell'intervento (modifica sostanziale vs manutenzione), garantendo la tracciabilità documentale richiesta dalle autorità di vigilanza.
In sintesi
- Il Regolamento 2023/1230 si applica alle modifiche sostanziali post-2027, non all'intero parco macchine esistente.
- La manutenzione software pura (correttiva/sicurezza digitale senza impatto RESS) non richiede nuova marcatura CE.
- Documentare sempre l'analisi di impatto software: l'assenza di documentazione espone al rischio di contestazione sulla natura della modifica.
- In caso di modifiche sostanziali, la nuova valutazione dei rischi deve essere effettuata secondo i criteri del Regolamento UE 2023/1230.